Conceder y revocar accesos en un data room sin dejar cabos sueltos
En esta página
- Dos gestos que gobiernan la operación
- El costo de calibrar mal un acceso
- La escalera de accesos, peldaño por peldaño
- Conceder por grupos, jamás por personas sueltas
- Revocar: lo que de verdad alcanza cada mecanismo
- Divulgación por fases: abrir y cerrar al mismo ritmo
- La salida de las partes es donde se filtra la operación
- El registro de auditoría es la prueba, no el trámite
- Del RGPD a la LGPD: cómo el control de acceso sostiene el cumplimiento
- Los descuidos que cuestan más caro
Enviar un documento no cuesta nada. Recuperarlo, en cambio, es casi imposible, y esa asimetría es justo el hueco que un data room virtual vino a tapar.
En una venta de empresa, una ronda de capital o una revisión regulatoria no compartes archivos: prestas una vista sobre ellos, bajo tus condiciones y por el tiempo que la operación justifique. Abrir y cerrar ese préstamo son las dos maniobras que deciden si una sala activa se mantiene gobernada o se desangra en silencio mientras la pantalla del administrador no muestra nada raro.
La mayoría de las guías tratan estas dos acciones como botones opuestos. No lo son. Conceder decide qué sale de la sala y en qué forma; revocar solo puede alcanzar lo que la concesión previa dejó alcanzable.
Dicho de otro modo: la seguridad de un cierre se juega en el instante en que abriste, no en el momento en que te entra el pánico. Esta guía recorre esa mecánica pensando en un comprador o vendedor de la región, con las particularidades de las operaciones que se cocinan entre Ciudad de México, São Paulo, Bogotá o Santiago, donde una misma sala suele juntar postores de tres países y marcos de datos que no coinciden.
Dos gestos que gobiernan la operación
Conceder acceso es entregar a una persona concreta un conjunto acotado de derechos sobre documentos concretos. Revocarlo es retirar esos derechos, en parte o del todo, en cualquier momento.
Lo que hace útil a un data room es que ninguno de los dos gestos es un simple encendido y apagado. Cada concesión tiene un alcance, que puede ser la sala entera, una carpeta o un único archivo, y un nivel, que va desde el solo lectura hasta la impresión, la descarga protegida o la descarga completa sin candado.
Esa finura no es un lujo. Es la razón de existir de la herramienta, lo que compran los permisos granulares, y explica por qué recurres a una sala precisamente cuando no puedes fiarte de que el destinatario guarde bien una copia libre.
Un ejemplo lo aterriza. Un fondo de private equity que revisa una distribuidora colombiana no necesita ver, en la primera vuelta, los contratos con clientes clave ni la nómina de los ejecutivos; necesita cifras agregadas y estructura societaria, y nada más. La concesión pone ese límite. La revocación lo hace reversible.
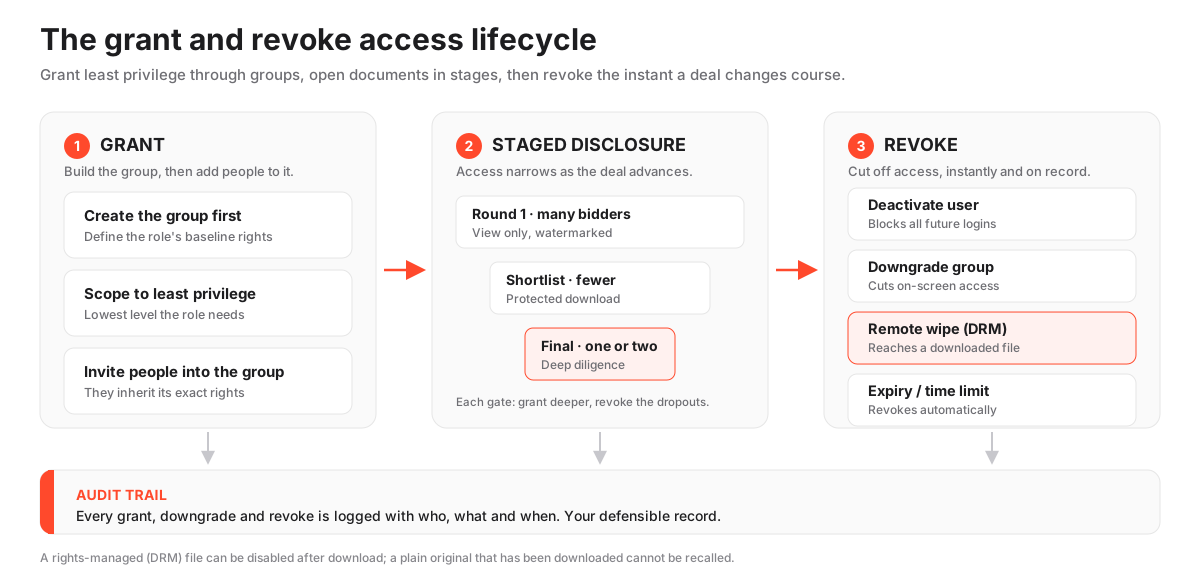
Conviene fijar desde ya la diferencia de alcance entre los dos gestos, porque es ahí donde tropiezan los administradores primerizos.
Una concesión define si una copia llega a salir de la sala y bajo qué forma. Una revocación cierra al instante todo lo que el revisor todavía no se había llevado, pero solo llega a lo ya descargado si la concesión original lo previó. Leer estos dos hechos juntos evita la trampa más cara del control de acceso: creer que revocar es un botón mágico que todo lo recupera.
El costo de calibrar mal un acceso
Vale la pena decir por qué esto importa tanto, y la respuesta se mide en dinero, no en incomodidad.
Una sala activa concentra justo los datos financieros, jurídicos y personales cuya fuga sale cara, y quien los compartió es quien después da explicaciones. Las brechas más costosas comparten un perfil aburridamente repetido: un acceso demasiado amplio que además duró demasiado.
El Cost of a Data Breach Report 2024 de IBM situó el costo promedio mundial de una sola brecha en 4,88 millones de dólares. Un data room no borra ese riesgo, pero saca de los hilos de correo y de las carpetas compartidas las dos variables que sí puedes gobernar, quién entra y por cuánto tiempo, y las mete en un sistema donde abrir es una decisión y cerrar es instantáneo.
Para una operación transfronteriza en la región, esa diferencia también es de cumplimiento. La información personal que inevitablemente circula en una due diligence cae bajo la RGPD europea si hay una filial en la UE, bajo la LGPD y la vigilancia de la ANPD si el objetivo es brasileño, y bajo la LFPDPPP mexicana si hay titulares en México. Todos esos marcos piden lo mismo en el fondo: que solo acceda quien deba y que el acceso se retire a tiempo. Conceder y revocar bien es, literalmente, la evidencia de que cumples.
La escalera de accesos, peldaño por peldaño
El acceso no es un interruptor, es una escalera. El hábito más protector de toda administración de sala consiste en emparejar a cada parte con el peldaño más bajo que le permita hacer su trabajo.
Esto tiene nombre técnico, principio de mínimo privilegio, y no es una recomendación suelta sino un criterio codificado. El Instituto Nacional de Estándares y Tecnología de Estados Unidos, el NIST, lo formula con una sequedad útil:
Mínimo privilegio: el principio según el cual una arquitectura de seguridad se diseña de modo que a cada entidad se le concedan los recursos del sistema y las autorizaciones mínimos que necesita para cumplir su función.
Esa definición, tomada del glosario del NIST, es la prueba que conviene aplicar a cada concesión antes de hacerla.
Los peldaños se apoyan uno sobre otro: el derecho de impresión da por hecho el de lectura, la descarga protegida da por hecho la impresión, y la descarga completa se sienta en la cima. Conceder un nivel arrastra todo lo que queda debajo, y por eso el atajo mental de “dales descarga y listo” casi nunca es la respuesta segura.
Traducir el principio a una operación concreta ayuda más que repetir la teoría. Cada rol entra en su peldaño:
- Los postores de primera ronda entran en solo lectura con marca de agua, porque su interés todavía no está cualificado y no hay motivo para dejarlos bajar nada.
- Los preseleccionados suben a descarga protegida con gestión de derechos digitales, porque una diligencia profunda exige leer sin conexión, aunque el archivo siga siendo revocable.
- Los abogados y asesores del comprador reciben acceso, entre solo lectura y descarga protegida, únicamente en las carpetas de su flujo de trabajo, no en la sala completa; el equipo de laboral no necesita ver los contratos comerciales ni al revés.
- El equipo interno del vendedor tiene acceso pleno a su área, con rol de administrador reservado a los responsables que gobiernan la sala.
- Los auditores o reguladores, cuando aparecen más tarde, entran en solo lectura con fecha de caducidad, para que su acceso expire solo cuando termina su mandato.
Este emparejamiento se apoya en el control de acceso basado en roles, que decide por rol y no caso por caso, y la guía sobre los permisos de data room explicados desglosa cada peldaño con más detalle.
Una advertencia práctica: los nombres cambian según el proveedor, “descarga protegida”, “vista controlada”, “fence view”, así que confirma qué restringe de verdad cada nivel antes de confiarte, porque una etiqueta tranquilizadora no siempre restringe lo que promete.
Conceder por grupos, jamás por personas sueltas
Aquí está el hábito que separa una sala limpia de una con fugas, y cabe en una frase: construye el grupo antes que la persona.
Primero defines un grupo para el rol, un postor determinado, los asesores jurídicos, el equipo interno, y fijas su acceso de partida, que suele ser solo lectura en toda la sala. Después abres carpetas concretas a ese grupo únicamente donde el rol las necesita de verdad, subiendo el nivel a impresión o descarga protegida como una decisión deliberada y no como un ahorro de tiempo.
Solo entonces invitas a las personas, cada una al correo corporativo atado a su grupo, de manera que hereden los derechos exactos en el primer inicio de sesión sin que nadie configure permisos a mano.
El motivo se entiende mejor con el fracaso que evita. Configurar usuarios de uno en uno es la vía por la que un postor termina viendo una carpeta que jamás debió alcanzar, y en una sala con decenas de revisores esa excepción individual se vuelve imposible de auditar después, porque nadie recuerda meses más tarde que un revisor tiene derechos de descarga que el resto de su grupo no comparte.
Las excepciones sueltas se sienten rápidas en el momento y se convierten en minas invisibles con el tiempo. La disciplina de grupo también sostiene los controles de identidad que blindan la puerta: exigir autenticación de dos factores a todos y, en salas sensibles, restringir el ingreso a dominios de correo aprobados, para que una invitación reenviada por descuido no dé de alta a alguien que nunca estuvo previsto.
Antes de dar por cerrada una concesión conviene comprobarla desde el otro lado, iniciando sesión como miembro ficticio del grupo recién creado para ver la sala con sus ojos.
Suena obvio y casi nadie lo hace, y es justo donde aparecen las sorpresas: una carpeta que quedó heredando permisos de su carpeta madre, un nivel que subió más de lo que creías. La concesión no termina cuando envías la invitación, termina cuando has confirmado que el invitado ve exactamente lo que debe y nada más.
Sobre cómo entran físicamente esas personas, la mayoría de las salas ofrece varios caminos, y el correcto depende del volumen y del rigor de identidad que necesites.
La invitación individual por correo es el caballo de batalla para sumar a un asesor o a un revisor que llega tarde, con el riesgo de asignar el grupo equivocado si vas con prisa. La invitación o importación masiva incorpora de golpe a todo un consorcio de postores o a un equipo asesor, con la contrapartida de que una columna mal puesta en el archivo de carga puede asignar mal el grupo a mucha gente a la vez.
El inicio de sesión único se reserva para grandes compradores corporativos con su propio proveedor de identidad, cómodo pero con una dependencia incómoda: la baja del acceso queda en manos de la TI de la contraparte, que no siempre actúa el mismo día. Y el autorregistro acotado por dominio, útil para fases amplias y poco sensibles con muchos revisores de una misma firma, solo es seguro con listas de dominios estrictas y aprobación del administrador.
Cambie el método que cambie, el principio es idéntico: la persona aterriza dentro de un grupo cuyos derechos ya decidiste.
Revocar: lo que de verdad alcanza cada mecanismo
Llegamos al punto peor entendido de todo el control de acceso.
Revocar en un data room es retroactivo de una forma que el correo o una carpeta compartida jamás podrán igualar, porque el revisor ve páginas renderizadas que sirve la plataforma y no archivos que viven en su disco. Retiras su acceso y cierras la puerta a todo lo que aún no había descargado, al instante y por completo, sin depender de que la otra parte borre nada.
Esa es la promesa central de una sala frente a una unidad compartida: para el contenido en pantalla no existe una copia independiente que alguien pueda olvidarse de eliminar.
La pregunta difícil es otra: ¿la revocación recupera un archivo que la persona ya bajó a su equipo? A veces. La respuesta depende por completo de cómo salió ese archivo.
Existen varios mecanismos de cierre y no hacen lo mismo; confundirlos es la razón por la que un administrador cree que recuperó un documento que en realidad sigue intacto en la laptop de un desconocido. La matriz siguiente separa lo que cada uno alcanza de verdad.
Lo que controla realmente cada mecanismo de revocación
| Capacidad | Desactivar usuario | Rebajar grupo | Borrado remoto de archivo con DRM | Caducidad / límite temporal |
|---|---|---|---|---|
| Bloquea todos los futuros inicios de sesión en la sala | Yes | En parte | No | Yes |
| Corta el acceso a los archivos vistos en pantalla | Yes | Yes | No | Yes |
| Alcanza un archivo con gestión de derechos ya descargado | No | No | Yes | Si se configuró |
| Alcanza un original sin candado ya descargado | No | No | No | No |
| Funciona solo, sin que un administrador actúe | No | No | No | Yes |
Las dos filas del medio son la lección entera. Un archivo que salió con gestión de derechos sigue cifrado y consulta el permiso cada vez que alguien intenta abrirlo, de modo que revocar el acceso puede inutilizarlo incluso después de que abandonó la plataforma. Un original sin candado, en cambio, no es más que un archivo en el equipo de alguien, y por muchos clics que des en “revocar” no vuelve.
De ahí se desprende una regla que conviene grabar: las carpetas sensibles se mantienen en solo lectura o descarga protegida, y conceder descarga original es una decisión que se toma mirando a los ojos, nunca por defecto para agilizar. Sumar la marca de agua dinámica y la fence view a la descarga protegida añade un disuasor extra, porque cada página que ve un revisor lleva impresa su identidad y desalienta el reenvío casual.
Entre los cuatro mecanismos hay una división de tareas que vale la pena tener clara. Desactivar al usuario es la maniobra decisiva para dar de baja a una persona, corta todos sus inicios de sesión al confirmarla y es reversible si vuelve más adelante. Rebajar el grupo sirve cuando un conjunto de partes debe perder profundidad sin quedar expulsado del todo.
El borrado remoto es el único que alcanza una copia que ya salió, y solo si esa copia era gestionada. Y la caducidad es el único que trabaja sin nadie presente: la fijas al conceder y el acceso expira en la fecha prevista, que es justo lo que quieres para auditores y reguladores con mandato acotado.
Divulgación por fases: abrir y cerrar al mismo ritmo
Abrir y cerrar no son eventos aislados, son el latido de un proceso competitivo.
La divulgación por fases consiste en liberar documentos a un grupo cada vez más pequeño según avanza la operación, concediendo más profundidad a quien sigue en carrera y retirándosela a quien se cae. Los dos mecanismos que venimos describiendo son lo que permite ese ritmo dentro de una sola sala, sin montar un data room distinto para cada vuelta.
Piensa en la venta de una compañía brasileña de logística a un comprador estratégico, con postores llegados de México, Chile y un fondo regional. En la primera ronda el vendedor abre una sala amplia con muchos interesados en solo lectura sobre un conjunto curado y no sensible: estados financieros de alto nivel, contratos marco, organigrama societario.
A medida que el campo se reduce a una preselección, el administrador abre carpetas más hondas, precios detallados por cliente, propiedad intelectual, contratos de personas clave, únicamente a los grupos que sobreviven, y revoca por completo el acceso de los descartados.
Cada transición es un punto de control que funciona a dos manos: concede a los que avanzan y cierra a los que quedan atrás. Bien ejecutado, ningún postor llega a ver un documento que su ronda no justificaba, y la bitácora anota con precisión cuándo se abrió y cuándo se cerró cada puerta. Los vendedores que llevan un proceso completo pueden ver cómo gestionan esta profundidad las salas líderes en nuestra recopilación de los mejores data rooms para fusiones y adquisiciones.
La salida de las partes es donde se filtra la operación
Si tuviera que señalar un solo lugar por el que se escapan los accesos, sería este.
La incorporación recibe toda la atención porque es visible y urgente; la salida se pospone porque nadie la reclama, y ahí anida el descuido. La regla es tratar cada salida como una revocación deliberada y no como una tarea de limpieza para el final.
En el instante en que un postor queda eliminado o un asesor deja el mandato, se desactiva el grupo entero o al usuario individual, sin esperar al cierre de la operación para ordenar cuentas dormidas.
El patrón de falla es previsible y caro, y se repite con dos rostros. En el primero, un consorcio postor se retira pero sus analistas siguen habilitados durante semanas porque nadie cerró el grupo. En el segundo, se reemplaza a una firma asesora y el inicio de sesión de un asociado que ya se fue continúa funcionando porque el acceso estaba atado a una persona que a nadie se le ocurrió dar de baja.
Ambos son errores no forzados que una disciplina de puntos de control elimina de raíz: en cada cambio de fase se contrasta la lista completa de usuarios contra quién debería seguir en la sala, y se revoca a cualquiera que sobre. Cuando quien se fue tenía descargas gestionadas, se recurre al borrado remoto o a la caducidad para alcanzar también esos archivos, y se prefiere desactivar en lugar de eliminar, para que el registro de lo que esa persona consultó quede intacto como prueba.
El registro de auditoría es la prueba, no el trámite
Cada apertura, cada rebaja y cada cierre se anota en el registro de auditoría como un evento con fecha, hora y responsable, junto a las vistas y descargas de documentos que gobierna.
Es tentador ver esa bitácora como papeleo accesorio, y sería un error. Es la evidencia de que tu control de acceso funcionó, y es en lo que se apoya un vendedor para demostrar un proceso justo y ordenado si la operación termina cuestionada, algo nada teórico en disputas post-cierre donde un comprador alega que vio menos de lo que debía o un descartado sostiene que otro tuvo ventaja.
Una buena bitácora no se limita a la actividad documental resultante; captura el propio cambio de permisos, quién concedió o revocó qué, para quién y en qué momento, y permite exportar el registro para el expediente de la operación.
Ese circuito cerrado, una concesión pensada, un nivel acotado, un cierre a tiempo y un registro completo de las tres cosas, es lo que convierte un montón de ajustes de permisos en un proceso defendible ante un tribunal o un regulador. Nuestra explicación sobre los registros de auditoría de VDR profundiza en qué debe capturar una bitácora sólida y cómo usarla como evidencia.
Del RGPD a la LGPD: cómo el control de acceso sostiene el cumplimiento
Un control de acceso estricto no es solo prudente, es un requisito explícito de los marcos que las contrapartes serias esperan que una sala satisfaga, y en la región eso significa varios a la vez.
Si la operación toca una filial europea, el artículo 32 de la RGPD exige “medidas técnicas y organizativas apropiadas” para proteger los datos personales, y restringir el acceso a quien corresponde para luego retirarlo con prontitud es una de las formas más limpias de cumplir esa obligación.
La lógica es idéntica bajo la LGPD brasileña, con la ANPD vigilando, y bajo la LFPDPPP mexicana: distinta letra, misma exigencia de fondo. Conceder y revocar con cuidado no es un extra de seguridad, es la manera concreta de honrar esos deberes sobre la información personal que una sala de operaciones inevitablemente contiene.
El mismo principio recorre las certificaciones que los compradores rastrean antes de confiar sus documentos. La ISO 27001, definida en la norma publicada por la ISO, trata el control de acceso y su revocación oportuna como controles medulares, y un informe SOC 2, medido contra los Trust Services Criteria de la AICPA, comprueba específicamente si un sistema concede el acceso lógico como debe, lo retira cuando toca y registra ambas cosas.
La disciplina de esta guía es la evidencia visible, a nivel de producto, de que un proveedor cumple esos estándares. Por eso, al preseleccionar una sala, conviene confirmar no solo que dice estar certificada sino que de verdad ofrece revocación instantánea, borrado remoto de archivos con DRM y una bitácora de cambios de permisos, porque un certificado sin esos controles es un abrigo demasiado fino.
Nuestras reseñas de proveedores orientados a la seguridad como iDeals y Datasite detallan dónde queda cada uno, y opciones más ligeras y rápidas de poner en marcha como Ellty merecen una mirada cuando una operación más pequeña no necesita la maquinaria más pesada.
Los descuidos que cuestan más caro
Casi todo lo que sale mal es conceder de más o revocar de menos, y se agrupa en un puñado de fallas previsibles que reconocer de antemano ya es media defensa.
Son casi siempre las mismas. Conceder descarga a nivel de sala para ahorrar tiempo de configuración, y luego olvidar que dentro cuelga una carpeta sensible. Sumar a un revisor como excepción individual fuera de todo grupo, de modo que sus derechos inusuales se vuelven invisibles. Dejar activo el grupo de un postor eliminado porque la salida se pospuso al final. Suponer que un original sin candado se recupera igual que uno gestionado. Y no volver a mirar nunca la lista de usuarios, con lo que el acceso definido al arranque se desalinea de quién debería seguir dentro.
El hilo que une todos estos tropiezos es tratar el acceso como algo que se configura una vez y se olvida. En una operación viva la respuesta correcta a “quién puede ver qué” cambia cada semana, según entran preseleccionados y salen descartados, así que las salas más seguras son aquellas cuyos administradores revisan concesiones y cierres en cada punto de control y no solo el día del lanzamiento. Nuestra guía más amplia de errores de data room que conviene evitar sitúa estas fallas de acceso en el contexto de los descuidos de configuración que las rodean, que rara vez vienen solos.
Conviene cerrar con la idea que ordena todo lo anterior. Conceder y revocar no son dos ajustes independientes, son una sola disciplina aplicada en cada punto de control durante toda la vida de la operación.
La regla decisiva es sencilla: concede a través de grupos, en el nivel más bajo que el rol necesite, y el cierre casi se resuelve solo, porque el contenido en pantalla y el gestionado es plenamente retroactivo y retirar a un usuario cierra al instante cada puerta que te importa.
El único acceso que un cierre no alcanza es el que nunca debiste conceder, ese original sin candado que ya vive en el equipo de otro. Por eso el mejor administrador no es el que reacciona más rápido cuando un postor se cae, sino el que concedió con tanto cuidado que soltarlo es un clic sin cabos sueltos. Cuando llegue el momento de elegir sala, la pregunta que separa el folleto de la mecánica es si el proveedor entrega de verdad desactivación instantánea, borrado remoto y bitácora de permisos.
