¿Es seguro WeTransfer para documentos confidenciales de una operación?
En esta página
- Qué es WeTransfer y para qué se diseñó
- ¿WeTransfer cifra los archivos?
- Dónde se acaba el control: la vida de una transferencia
- Un enlace de transferencia es una llave al portador
- Qué documentos pueden viajar por enlace y cuáles no
- WeTransfer frente a un data room, control por control
- ¿Los planes de pago de WeTransfer resuelven el problema?
- Términos de uso y protección de datos
- Si no te queda otra que usar WeTransfer
- Cuándo dejar los enlaces y abrir una sala
¿Puedo mandarle el borrador del contrato de compraventa al despacho del comprador por WeTransfer?
Poder, puedes. Llegará, viajará cifrado y lo más probable es que no pase nada.
Aun así, la respuesta honesta es que no, no ese documento. No porque WeTransfer trate mal tu archivo, sino porque su trabajo termina justo en el momento en que empieza tu riesgo.
Piensa en WeTransfer como un mensajero. Recoge un sobre cerrado en tu oficina de Bogotá y lo entrega en una oficina de Ciudad de México, y lo hace muy bien. Lo que no hace es quedarse mientras se abre el sobre, impedir que alguien fotocopie el contenido, anotar quién leyó la página doce o recuperar las hojas si la operación se cae el viernes.
Para muchos archivos eso es perfectamente aceptable. Para los que están en el centro de una transacción, los que motivaron la firma de un acuerdo de confidencialidad, es un hueco que solo deberías aceptar sabiendo lo que aceptas.
Qué es WeTransfer y para qué se diseñó
WeTransfer es un servicio de transferencia de archivos: subes uno o varios archivos, el servicio los guarda durante un tiempo limitado y los destinatarios los descargan desde un correo o un enlace compartible.
Todo el producto gira en torno a un solo momento, la entrega. Es excelente para mover archivos pesados que el correo no admite, como vídeo, paquetes de diseño o una carpeta comprimida de escaneos, y casi no le pide nada al destinatario. Ni cuenta, ni software, ni formación.
Esa falta de fricción es su gran virtud. También es la razón por la que encaja mejor en el trabajo creativo y cotidiano que en una revelación de información entre partes con intereses opuestos.
Una due diligence pide exactamente lo contrario: que cada destinatario esté identificado, haya iniciado sesión, vea solo una parte del material y responda por lo que hace con él. Cada uno de esos requisitos añade fricción a propósito, y ninguno forma parte del trabajo central de un servicio de transferencia. Si quieres ver la comparación a nivel de categoría, nuestra guía sobre transferencia segura de archivos frente a un data room la desarrolla.
¿WeTransfer cifra los archivos?
Sí. WeTransfer afirma que los archivos se cifran en tránsito y en reposo en sus servidores, que es lo mínimo esperable de un servicio serio en 2026.
Pero el riesgo no está ahí. El cifrado responde a una pregunta concreta: ¿puede alguien interceptar o leer el archivo mientras viaja o mientras está guardado? No responde a las preguntas que de verdad preocupan a un equipo de operación:
- ¿Quién abrió el archivo cuando llegó?
- ¿Lo reenvió a alguien que no firmó el NDA?
- ¿Se quedó con una copia cuando terminó el proceso?
- ¿Podremos demostrar algo de esto dentro de seis meses?
Una vez descargado, el archivo es un documento normal, sin cifrar, en el portátil del destinatario. Desde ese instante su seguridad depende de los hábitos y los sistemas de otra persona. Eso no es un defecto de WeTransfer: es lo que son, y lo que no son, el cifrado en tránsito y el cifrado en reposo.
Dónde se acaba el control: la vida de una transferencia
La forma más clara de ver el hueco es seguir un archivo confidencial etapa por etapa y preguntar quién manda en cada momento.
| Etapa | Qué ocurre | Quién controla el archivo | Qué podrás demostrar después |
|---|---|---|---|
| Subida | Añades el archivo y eliges destinatarios o creas un enlace | Tú | Que lo enviaste y cuándo |
| Almacenamiento | El archivo queda cifrado en los servidores hasta que caduca | El proveedor, según sus términos | Poco más que la existencia del envío |
| Entrega del enlace | Llega un correo o un enlace, que se puede reenviar | Cualquiera que tenga el enlace | Normalmente nada sobre quién hizo clic |
| Descarga | Una copia nativa completa aterriza en el equipo del destinatario | El destinatario | Quizá un aviso de descarga |
| Después de descargar | La copia puede reenviarse, imprimirse, subirse a otro sitio o guardarse sin límite | El destinatario y con quien la comparta | Nada |
| Caducidad | El proveedor borra su copia; las descargadas siguen intactas | Nadie | Nada |
Lee la última columna de arriba abajo. Tu rastro de pruebas se adelgaza justo cuando el archivo queda más expuesto.
En un data room, en cambio, la tercera, cuarta y quinta fila apenas existen tal cual. El revisor ve el documento dentro de la sala, una marca de agua dinámica estampa su identidad en cada página, la descarga está desactivada o envuelta en gestión de derechos digitales, y cada apertura queda en un registro de auditoría con nombre y apellido.
La fila de la caducidad es la que más se malinterpreta. Cuando un envío caduca, parece que el archivo se ha recuperado. No es así. Solo desaparece la copia del proveedor.
Un enlace de transferencia es una llave al portador
Este es el detalle que convierte un hueco menor en uno serio.
Un enlace compartible funciona como una llave bajo el felpudo: quien la tiene, en general, abre la puerta. El servicio no suele comprobar que la persona que hace clic sea la que tú querías.
Así, el enlace hereda todas las debilidades del canal por el que circula. Queda en hilos de correo que se reenvían, se pega en un chat, se copia en una invitación de calendario. Cada copia es otra llave válida hasta la fecha de caducidad.
Un caso ilustrativo. Una distribuidora de alimentos con sede en Bogotá, a la que llamaremos Andina Frescos, explora su venta y envía las cuentas de gestión y los veinte principales contratos con clientes a tres compradores interesados mediante enlace. El responsable de desarrollo corporativo de uno de ellos, un grupo de Ciudad de México, reenvía el correo a un consultor externo para que “le eche un vistazo”. Ese consultor asesora, en otro proyecto, a un competidor directo de Andina Frescos.
No necesariamente hubo nada ilegal. Nadie hackeó nada. Pero Andina Frescos no tiene registro de quién descargó sus contratos, ni una marca de agua que vincule una página filtrada con su origen, ni forma de exigir la devolución de la copia con pruebas en la mano.
El phishing agrava el problema desde el otro lado. Los avisos falsos de “has recibido archivos” que imitan a servicios de transferencia conocidos son un señuelo habitual para robar credenciales. Si tus contrapartes están acostumbradas a abrir enlaces tuyos, también están predispuestas a abrir uno falsificado. Lo explicamos en nuestra guía sobre invitaciones falsas a data rooms.
Qué documentos pueden viajar por enlace y cuáles no
No todos los archivos de una operación merecen el mismo trato. Fingir lo contrario lleva a blindar una nota de prensa o, peor, a dejar desprotegida la tabla de capitalización.
Lo práctico es ordenar los documentos según el daño que causaría una filtración y asignar la herramienta por nivel.
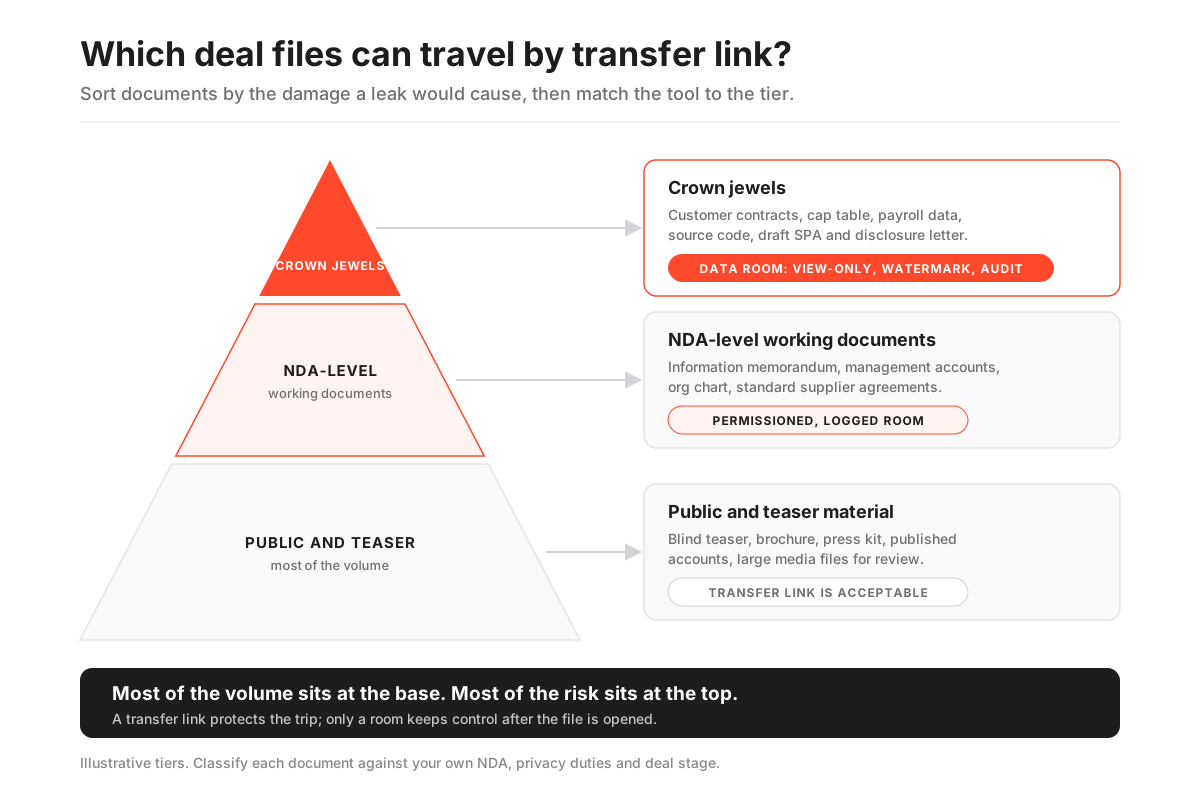
La base reúne material público o casi público: un teaser ciego, un folleto, un dossier de prensa, cuentas anuales ya depositadas, un vídeo pesado para revisión de marca. Si se filtra, el coste es, como mucho, una incomodidad. Un enlace de transferencia es razonable.
El nivel medio reúne lo que justifica un NDA: el memorando de información, las cuentas de gestión, el organigrama, los contratos estándar con proveedores, el propio índice del data room en borrador. Una filtración aquí debilita tu posición negociadora. Estos archivos deben leerlos personas identificadas, con el acceso registrado.
La cima reúne las joyas de la corona: contratos con clientes y precios, la tabla de capitalización, datos de empleados y nóminas, código fuente, patentes en trámite, el borrador del contrato de compraventa. Una filtración puede dañar el negocio, vulnerar la ley de protección de datos o hundir la operación. Solo lectura por defecto, marca de agua con el nombre del lector y auditoría completa.
La pirámide es desigual a propósito: casi todo el volumen está abajo y casi todo el riesgo, arriba. Un mismo equipo puede usar un servicio de transferencia para la base y un data room para todo lo demás sin contradecirse. Si dudas de dónde va cada archivo, nuestra lista de qué documentos van en un data room ayuda a clasificarlos.
WeTransfer frente a un data room, control por control
Separamos las transferencias básicas de WeTransfer de sus planes de pago, porque estos últimos sí cierran una parte del hueco.
Cobertura de controles para documentos confidenciales de una operación
| Control | WeTransfer (básico) | WeTransfer (de pago) | Data room virtual |
|---|---|---|---|
| Cifrado en tránsito y en reposo | Yes | Yes | Yes |
| Acceso con contraseña | No | Yes | Yes |
| Fecha de caducidad a medida | No | Yes | Yes |
| Solo destinatarios identificados con sesión | No | No | Yes |
| Solo lectura que bloquea la descarga | No | No | Yes |
| Marca de agua dinámica con el nombre del lector | No | No | Yes |
| Registro de actividad por página y por usuario | No | No | Yes |
| Retirar el acceso después de abierto el archivo | No | No | Yes |
| Permisos por grupo, carpeta y archivo | No | No | Yes |
| Preguntas y respuestas estructuradas | No | No | Yes |
Dos filas pesan más que el resto.
La revocación. En un data room puedes cortar el acceso de un postor a las cuatro de la tarde y, desde ese momento, no ve nada más; en una sala bien configurada, además, nunca pudo descargar. Con una transferencia, revocar significa borrar el envío antes de que el destinatario haga clic. Después del clic no queda nada que revocar.
Los destinatarios identificados. Una sala exige que cada revisor entre como sí mismo, idealmente con autenticación de dos factores. Ese requisito es el que da sentido a todo lo demás: una marca de agua solo sirve si nombra a una persona real, y un registro solo sirve si cada fila pertenece a alguien que responde por ella. Lo desarrollamos en cómo conceder y retirar accesos en un data room.
¿Los planes de pago de WeTransfer resuelven el problema?
Ayudan con un riesgo concreto, y conviene ser preciso.
Una contraseña impide que un enlace reenviado funcione por sí solo, siempre que la contraseña viaje por otro canal, como una llamada o un mensaje de texto. Una caducidad más corta reduce el tiempo en que un enlace perdido sigue vivo. Son mejoras reales: si tienes que usar transferencias para material del nivel medio, actívalas.
Lo que no cambian es la descarga. Un envío de pago termina igual, con una copia nativa completa en el equipo del destinatario, sin marca de agua, sin solo lectura y sin registro de lo que pase después. La contraseña protege la puerta, no lo que hay detrás.
Y está la administración. En una operación viva puedes estar mandando decenas de archivos a cuatro grupos de postores durante semanas, cada uno con permisos distintos. Gestionarlo con transferencias protegidas implica una hoja de cálculo de contraseñas, fechas y destinatarios mantenida a mano y bajo presión. Esa hoja es, en sí misma, un punto único de fallo.
Términos de uso y protección de datos
Lee los términos de cualquier servicio en el que vayas a poner archivos confidenciales.
A mediados de 2025, WeTransfer recibió críticas públicas por una actualización de sus términos que mencionaba el uso de contenido para mejorar modelos de aprendizaje automático; la empresa modificó la redacción tras la polémica y aclaró que no usa los archivos de sus clientes para entrenar IA. Más allá del episodio, ilustra algo estructural: en un servicio de uso general, los términos están escritos para millones de usuarios y los aceptas tal cual.
El contrato de un data room para una operación suele ser otra cosa. Puedes preguntar dónde se alojan los datos, cuánto tiempo se conservan, si se usan para algo más que prestar el servicio y qué certificaciones lo respaldan. Nuestra guía sobre residencia de datos en data rooms explica por qué importa la ubicación en operaciones transfronterizas.
La normativa apunta en la misma dirección. Si una empresa de Madrid envía datos personales de empleados o clientes, el RGPD le exige saber qué encargados tratan esos datos y en qué condiciones. En Brasil la LGPD plantea exigencias parecidas, y en Colombia la Ley 1581 de 2012 regula el tratamiento de datos personales. En todos los casos es más fácil demostrar el cumplimiento con una sala específica y un acuerdo de tratamiento que con un enlace de uso general.
Si no te queda otra que usar WeTransfer
A veces la política de TI de la contraparte bloquea tu data room, un regulador pide un único archivo grande o el calendario no da margen para montar una sala para un solo intercambio. Si vas a enviar algo confidencial por enlace de todos modos, reduce el radio de impacto.
Cómo enviar un archivo confidencial por enlace con menos riesgo
Una rutina para limitar daños cuando un data room no es opción para un intercambio puntual.
Estimated time: 20min
-
Confirma el nivel del documento
Ubica el archivo en la pirámide de sensibilidad. Si es material de la cima, propón un data room antes de seguir.
-
Reduce y limpia el archivo
Envía solo las páginas necesarias. Elimina comentarios ocultos, control de cambios y metadatos, y tacha los datos personales que el destinatario no necesita.
-
Marca el archivo tú mismo
Añade una marca de agua estática con el nombre de la firma destinataria y la fecha en cada página antes de subirlo, para que una copia filtrada apunte a su origen.
-
Usa contraseña y caducidad corta
Define una contraseña y la caducidad más corta posible, idealmente 48 horas. Evita enlaces abiertos sin fecha de expiración.
-
Envía la contraseña por otro canal
Compártela por teléfono o mensaje de texto, nunca en el mismo correo que el enlace, para que un reenvío no incluya la llave.
-
Deja constancia del intercambio
Anota qué enviaste, a quién, cuándo y bajo qué NDA en tu propio expediente, y pide al destinatario que confirme la recepción y el borrado tras su uso.
Fíjate en lo que hace esta rutina: recrea a mano, y de forma imperfecta, algunos controles que una sala te da por defecto. Hacerlo una vez es razonable. Hacerlo cuarenta veces a lo largo de un proceso de venta, no.
Cuándo dejar los enlaces y abrir una sala
El cambio no depende tanto del tamaño de los archivos como del momento en que el proceso adquiere estructura de negociación entre partes. Abre un data room cuando se cumpla cualquiera de estas condiciones:
- Más de una parte externa revisará el mismo material, sobre todo si compiten entre sí.
- Un NDA rige el intercambio y quizá tengas que demostrar qué se reveló y cuándo.
- Los archivos incluyen datos personales, precios de clientes, propiedad intelectual o información regulada.
- Necesitas revelar por fases, mostrando más a menos partes con el tiempo.
- La contraparte hará preguntas que exigen respuestas coherentes y trazables.
Si tu proceso marca dos o más casillas, ya superó a cualquier servicio de transferencia, aunque nadie lo haya dicho en voz alta.
El coste pesa menos que antes. Las salas modernas con precio publicado arrancan en unos pocos cientos de USD al mes; Ellty, por ejemplo, publica planes desde 149 USD al mes con prueba gratuita de 14 días e incluye permisos, preguntas y respuestas, marca de agua, DRM, registro de auditoría y firma electrónica, en la misma categoría de funciones que iDeals o Datasite. Toma todas las cifras como indicativas y confírmalas con el proveedor. Para el panorama completo, consulta cuánto cuesta un data room virtual.
WeTransfer no es un caso aislado. Las unidades en la nube añaden carpetas persistentes y algunos ajustes de uso compartido, pero se diseñaron para colaborar entre personas de confianza; lo vemos en data room frente a Dropbox y en data room frente a Google Drive. Los chats tienen su propia versión del problema, que analizamos en Slack y Teams frente a un data room.
Preguntas frecuentes
¿WeTransfer cifra los archivos?
Sí. WeTransfer afirma que los archivos se cifran durante la subida y la descarga y mientras están en sus servidores. Ese cifrado protege el archivo en el trayecto y en el almacenamiento, pero termina en cuanto el destinatario descarga una copia nativa, así que no controla lo que pasa con el documento después.
¿Otra persona puede abrir mi enlace de WeTransfer?
A menudo, sí. Un enlace de transferencia funciona como una llave al portador: quien lo tenga suele poder descargar los archivos hasta que caduquen. Los planes de pago permiten añadir contraseña, lo que ayuda si la envías por otro canal, pero un enlace básico reenviado por correo lo puede abrir quien lo reciba.
¿Puedo enviar datos personales por WeTransfer y cumplir el RGPD o la LGPD?
La herramienta es solo una parte. Si envías datos personales debes saber quién los trata y en qué condiciones, minimizar lo que envías y poder demostrar quién accedió. Un data room con permisos y registro hace mucho más fácil acreditarlo que un enlace de uso general.
¿Qué es más seguro que WeTransfer para documentos confidenciales?
Para documentos bajo NDA o muy sensibles, un data room virtual. Exige inicio de sesión con nombre, puede mantener los archivos en solo lectura, estampa una marca de agua con la identidad del lector, registra cada página vista y permite retirar el acceso en cualquier momento.
¿Borrar un envío de WeTransfer elimina las copias descargadas?
No. Borrar un envío o dejar que caduque elimina la copia del proveedor y desactiva el enlace. Cualquier copia ya descargada sigue en el equipo del destinatario y puede compartirse, por eso un servicio de transferencia no ofrece revocación real.
Entonces, ¿es seguro WeTransfer para documentos confidenciales de una operación?
Para el sobre, sí. Para lo que va dentro, no fue diseñado.
Úsalo sin culpa para la base de la pirámide. Para todo lo que un NDA quiso proteger, dale al documento una sala donde cada lector tenga nombre, cada página lleve ese nombre y cada vista deje una huella que puedas leer meses después, cuando alguien pregunte quién vio qué.